
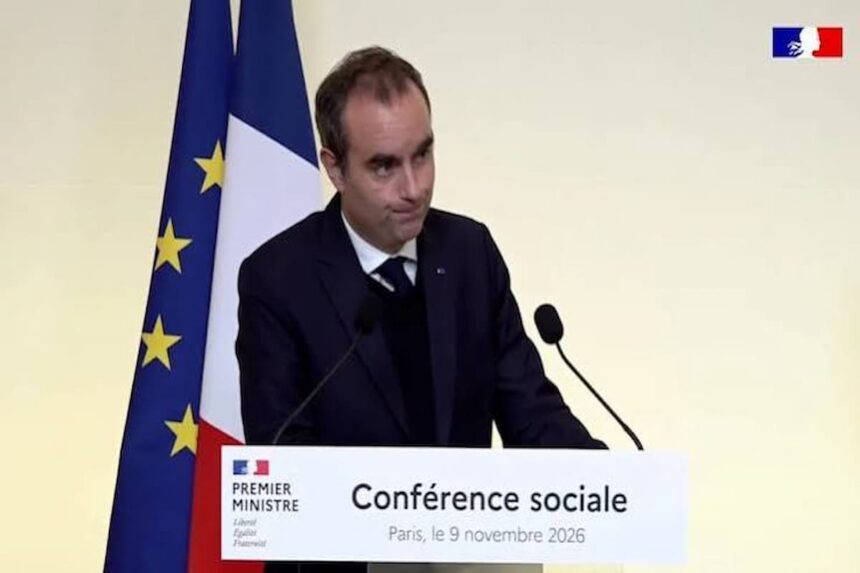
Le Premier ministre français ne cherche pas à rassurer. Jeudi 19 novembre, à l'issue d'une réunion interministérielle consacrée à la cybersécurité au Secrétariat général de la défense et de la sécurité nationale (SGDSN), Sébastien Lecornu a qualifié le niveau de menace de « particulièrement grave et inédit ». Et il a prévenu, selon l'AFP : « rien ne laisse à penser (...) que les choses vont s'arranger ».
Cette prise de parole intervient après une série d'attaques. Le week-end précédent, une filiale du groupe La Poste a été visée, rappelle l'AFP. En octobre, une cyberattaque que la France a attribuée à l'Iran a touché des centaines de réfrigérateurs connectés de magasins, causant d'importantes pertes de marchandises. Selon Quartz, qui cite franceinfo, les systèmes frigorifiques visés en France l'ont été ensuite dans douze pays européens, trois semaines plus tard.
« Quelque chose de systémique »
Pour Sébastien Lecornu, la France a « été un des premiers pays à être exposés », mais elle n'est pas seule : il cite « pas mal de pays d'Europe. Donc il y a quelque chose qui est systémique et qui est assez global ». Il distingue plusieurs familles d'attaquants : des actions « cybercriminelles à des fins lucratives », mais aussi d'autres « à des fins non lucratives, plus militantes, plus symboliques », que l'intelligence artificielle accélère ou « massifie ».
Le Premier ministre évoque même des « cas pratiques (...) de sabotage » qu'« on aurait pu connaître pendant la Guerre froide ». Le directeur général de l'Agence nationale de la sécurité des systèmes d'information (Anssi), Vincent Strubel, a abondé dans le même sens, selon Quartz : la menace « va croître en volume », et l'IA agit comme un « multiplicateur de force » pour les attaquants.
Moins d'innovation, plus de protection
La réponse annoncée tient plus de l'arbitrage budgétaire que de l'enveloppe nouvelle. Le chef du gouvernement promet un « serrage de vis » dans les services de l'État et les ministères, « beaucoup plus dur » que ce qui était envisagé il y a six mois. Des crédits seront « fléchés uniquement à la cybersécurité », plutôt qu'à l'innovation. « Désormais, on inverse cette tendance. C'est un choix politique », a-t-il assumé, en admettant que l'État pourra accepter du retard sur certaines nouvelles applications numériques pour mieux se protéger.
Selon Quartz, Sébastien Lecornu estime que l'État doit d'abord relever son propre niveau de sécurité avant d'imposer des exigences aux autres.
Le ministre de l'Économie, Roland Lescure, a précisé l'usage des 200 millions d'euros du plan France 2030 annoncés en avril : ils financeront la recherche et l'utilisation de l'IA pour détecter les attaques, les simuler afin de repérer les failles, et y répondre. L'opération de cybersécurité « Gigawatt » sera étendue aux opérateurs énergétiques de taille intermédiaire, et le numéro d'assistance 17Cyber continuera d'être développé. Nicolas Roche, patron du SGDSN, et Walter Arnaud, directeur interministériel au numérique, participaient aussi à la conférence de presse.
Une loi pour des milliers d'entreprises
Le gouvernement compte aussi sur un projet de loi qui renforce les obligations de cybersécurité de « milliers d'entreprises ». Les députés l'ont adopté mardi 17 novembre. Selon Quartz, qui cite BFMTV, le texte transpose en droit français la directive européenne NIS2 et instaure un « régime de responsabilité en matière de cybersécurité ». Il doit encore passer en commission mixte paritaire, puis être voté définitivement par les deux chambres. Beaucoup jugent qu'il arrive trop tard, note l'AFP.
Pour les entreprises et les administrations africaines qui travaillent avec des prestataires français, ou qui hébergent leurs données en France, le message mérite attention. Si l'État français se dit lui-même exposé à un niveau « inédit », ses partenaires ont toutes les raisons de vérifier leurs propres protections.