
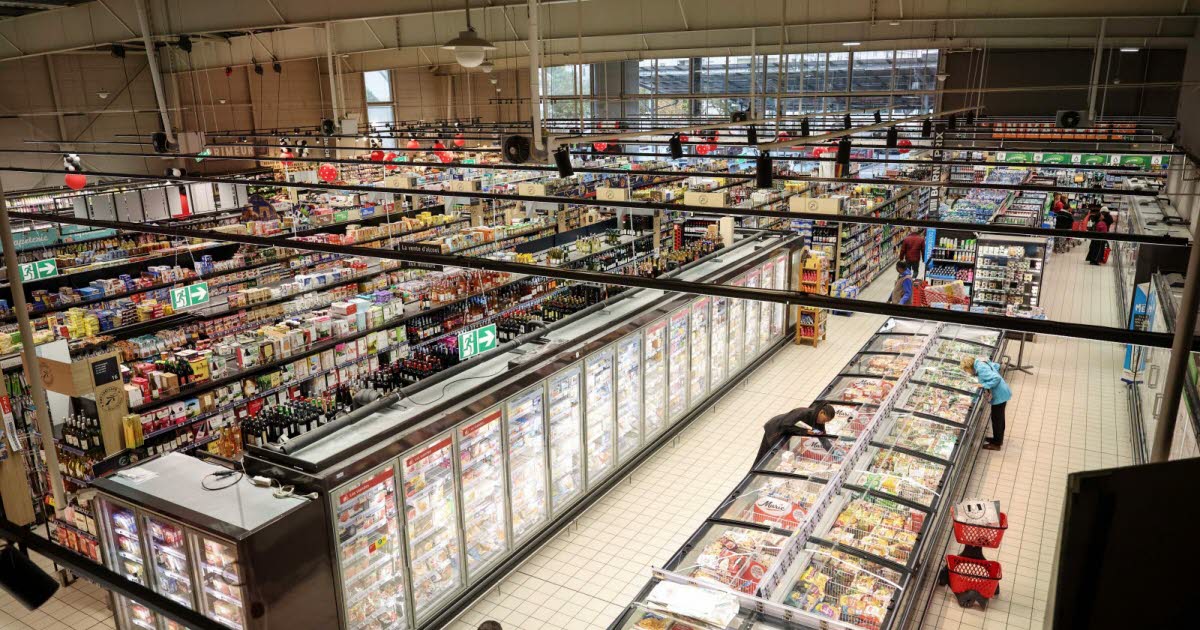
Des yaourts qui tournent, des surgelés détruits, des départs de feu. Depuis la nuit du dimanche 11 au lundi 12 octobre, plusieurs centaines de supermarchés français font face à une cyberattaque d'une ampleur que les enseignes elles-mêmes qualifient d'« inédite ». Les pirates ont visé les systèmes de réfrigération connectés, d'après Al Jazeera, qui cite notamment BFM TV.
Des frigos poussés jusqu'à 50 °C
Le procédé est simple à décrire, redoutable dans ses effets. Les pirates ont pris la main sur les armoires et chambres froides pour relever les températures jusqu'à 50 °C. Selon BFM TV, ils ont aussi déclenché à distance des dégivrages forcés dans de nombreux magasins, ce qui a détruit les stocks de produits frais et surgelés. Dans plusieurs magasins, la surchauffe a provoqué des incendies.
Intermarché, Coopérative U, E.Leclerc et d'autres enseignes ont confirmé l'attaque lundi. Le parquet de Paris a décrit une attaque « de grande ampleur » contre « des réfrigérateurs connectés de plusieurs grandes enseignes alimentaires en France ».
Un bilan encore flou, mais lourd
Les chiffres cités restent partiels. Pour Intermarché et sa marque Netto, au moins 300 magasins sont touchés. Chez Coopérative U, plus d'une centaine de points de vente. Carrefour parle de 80 supermarchés. Monoprix évoque environ 5 % de ses quelque 490 magasins. E.Leclerc n'a mentionné que « plusieurs » magasins.
Le patron d'Intermarché, Thierry Cotillard, a déclaré à BFM TV que les pertes pourraient atteindre « plusieurs dizaines de millions d'euros à l'échelle nationale en une seule journée ». Cette estimation n'a pas été auditée. Le patron de Coopérative U, Dominique Schelcher, a précisé que les perturbations avaient commencé dimanche soir et que certains magasins avaient déjà repris une activité normale.
La piste Danfoss
L'enquête s'oriente vers une faille logicielle. Selon une source proche du Premier ministre Sébastien Lecornu, l'Agence nationale de la sécurité des systèmes d'information (ANSSI) a identifié une vulnérabilité dans un logiciel fourni par l'entreprise danoise Danfoss. Le chef du gouvernement a ordonné une enquête et la France se coordonne avec ses partenaires européens.
Danfoss affirme de son côté que les équipements touchés « fonctionnaient avec un micrologiciel obsolète » et qu'elle conseillait depuis longtemps à ses clients de mettre à jour leurs systèmes. L'entreprise de cybersécurité Claroty avait pourtant publié le 9 août une étude décrivant des failles Danfoss permettant de contourner l'authentification. La fédération du commerce, la FCD, a demandé à Danfoss une « transparence totale ».
Un point technique explique la vulnérabilité : les panneaux de commande des rayons froids sont accessibles par internet, afin que les sociétés de maintenance puissent les régler à distance. Ce confort d'exploitation devient une porte d'entrée si les accès ne sont pas protégés.
Une menace qui dépasse la France
D'après l'analyste Felix Aimé, de la société Sekoia, l'Espagne, le Portugal, la Pologne, l'Allemagne et la Belgique seraient également touchés. Ce point n'est pas confirmé par des autorités de ces pays dans les sources consultées. L'analyste Steven Lachance nuance le qualificatif d'« inédit » : l'attaque est rare par son échelle, pas par sa nature. Il avertit que de futures attaques pourraient viser l'énergie ou les hôpitaux.
À ce stade, aucune revendication ni attribution n'a été rapportée. Rien n'indique non plus que les pirates aient demandé une rançon.
Pourquoi ça nous concerne aussi
Les chaînes du froid connectées existent partout, y compris à Abidjan, dans les supermarchés, les entrepôts et les pharmacies. Le cas français rappelle une règle ordinaire : un équipement relié à internet doit être mis à jour, et ses accès à distance, sécurisés. Il rappelle aussi que la cybersécurité ne protège pas seulement des données, mais des produits, des emplois et parfois des vies. À suivre dans les prochains jours : l'attribution de l'attaque, le bilan final des pertes et d'éventuelles poursuites contre les enseignes ou le fournisseur.